

Apparaatinstellingen
Configureer apparaatregistratie, de registratiecertificaten en het clientinstallatieprogramma waarmee endpoints zich registreren.
Add-on vereist: Apparaatinstellingen maken deel uit van de DIAM-add-on (Device Identity). Het gebied verschijnt alleen wanneer DIAM in uw licentie actief is.
Voordat een endpoint in uw Apparaatinventaris kan verschijnen, moet het zich bij het platform registreren. De registratie is verankerd in een apparaatregistratiecertificaat, en apparaten registreren zich door een clientinstallatieprogramma uit te voeren dat voor uw instantie is gebouwd. Apparaatinstellingen (in de groep Instellingen van de navigatie) beheert beide, plus de opties voor de hele vloot die bepalen hoe apparaten worden beoordeeld en hoeveel van hun activiteit zichtbaar is.
Het gebied is verdeeld over vier tabbladen:
| Tabblad | Wat u configureert |
|---|---|
| Overzicht | De staat van de geregistreerde vloot: aantallen apparaten, apparaten die op goedkeuring wachten, geldigheid van certificaten en de clientversie |
| Registratie | Hoe nieuwe apparaten zich registreren, en het clientinstallatieprogramma waarmee ze dat doen |
| Certificaten | De registratiecertificaten, inclusief rotatie en intrekking |
| Instellingen | De standaardcompliancestatus en wat de apparaatactiviteit prijsgeeft |
Overzicht
Het overzicht beantwoordt de vragen die u anders van meerdere pagina's zou verzamelen: hoeveel apparaten zijn geregistreerd, hoeveel er nu online zijn, hoeveel er op goedkeuring wachten en hoeveel niet-conform zijn. Twee grafieken splitsen de vloot uit naar verbindingsstatus en naar besturingssysteem.
Alles wat aandacht vraagt, wordt bovenaan als banner getoond: een registratiecertificaat dat bijna verloopt, of een nieuwere clientversie die kan worden gebouwd. Apparaten die op goedkeuring wachten, verwijzen rechtstreeks naar de gefilterde apparaatlijst.
Het clientinstallatieprogramma
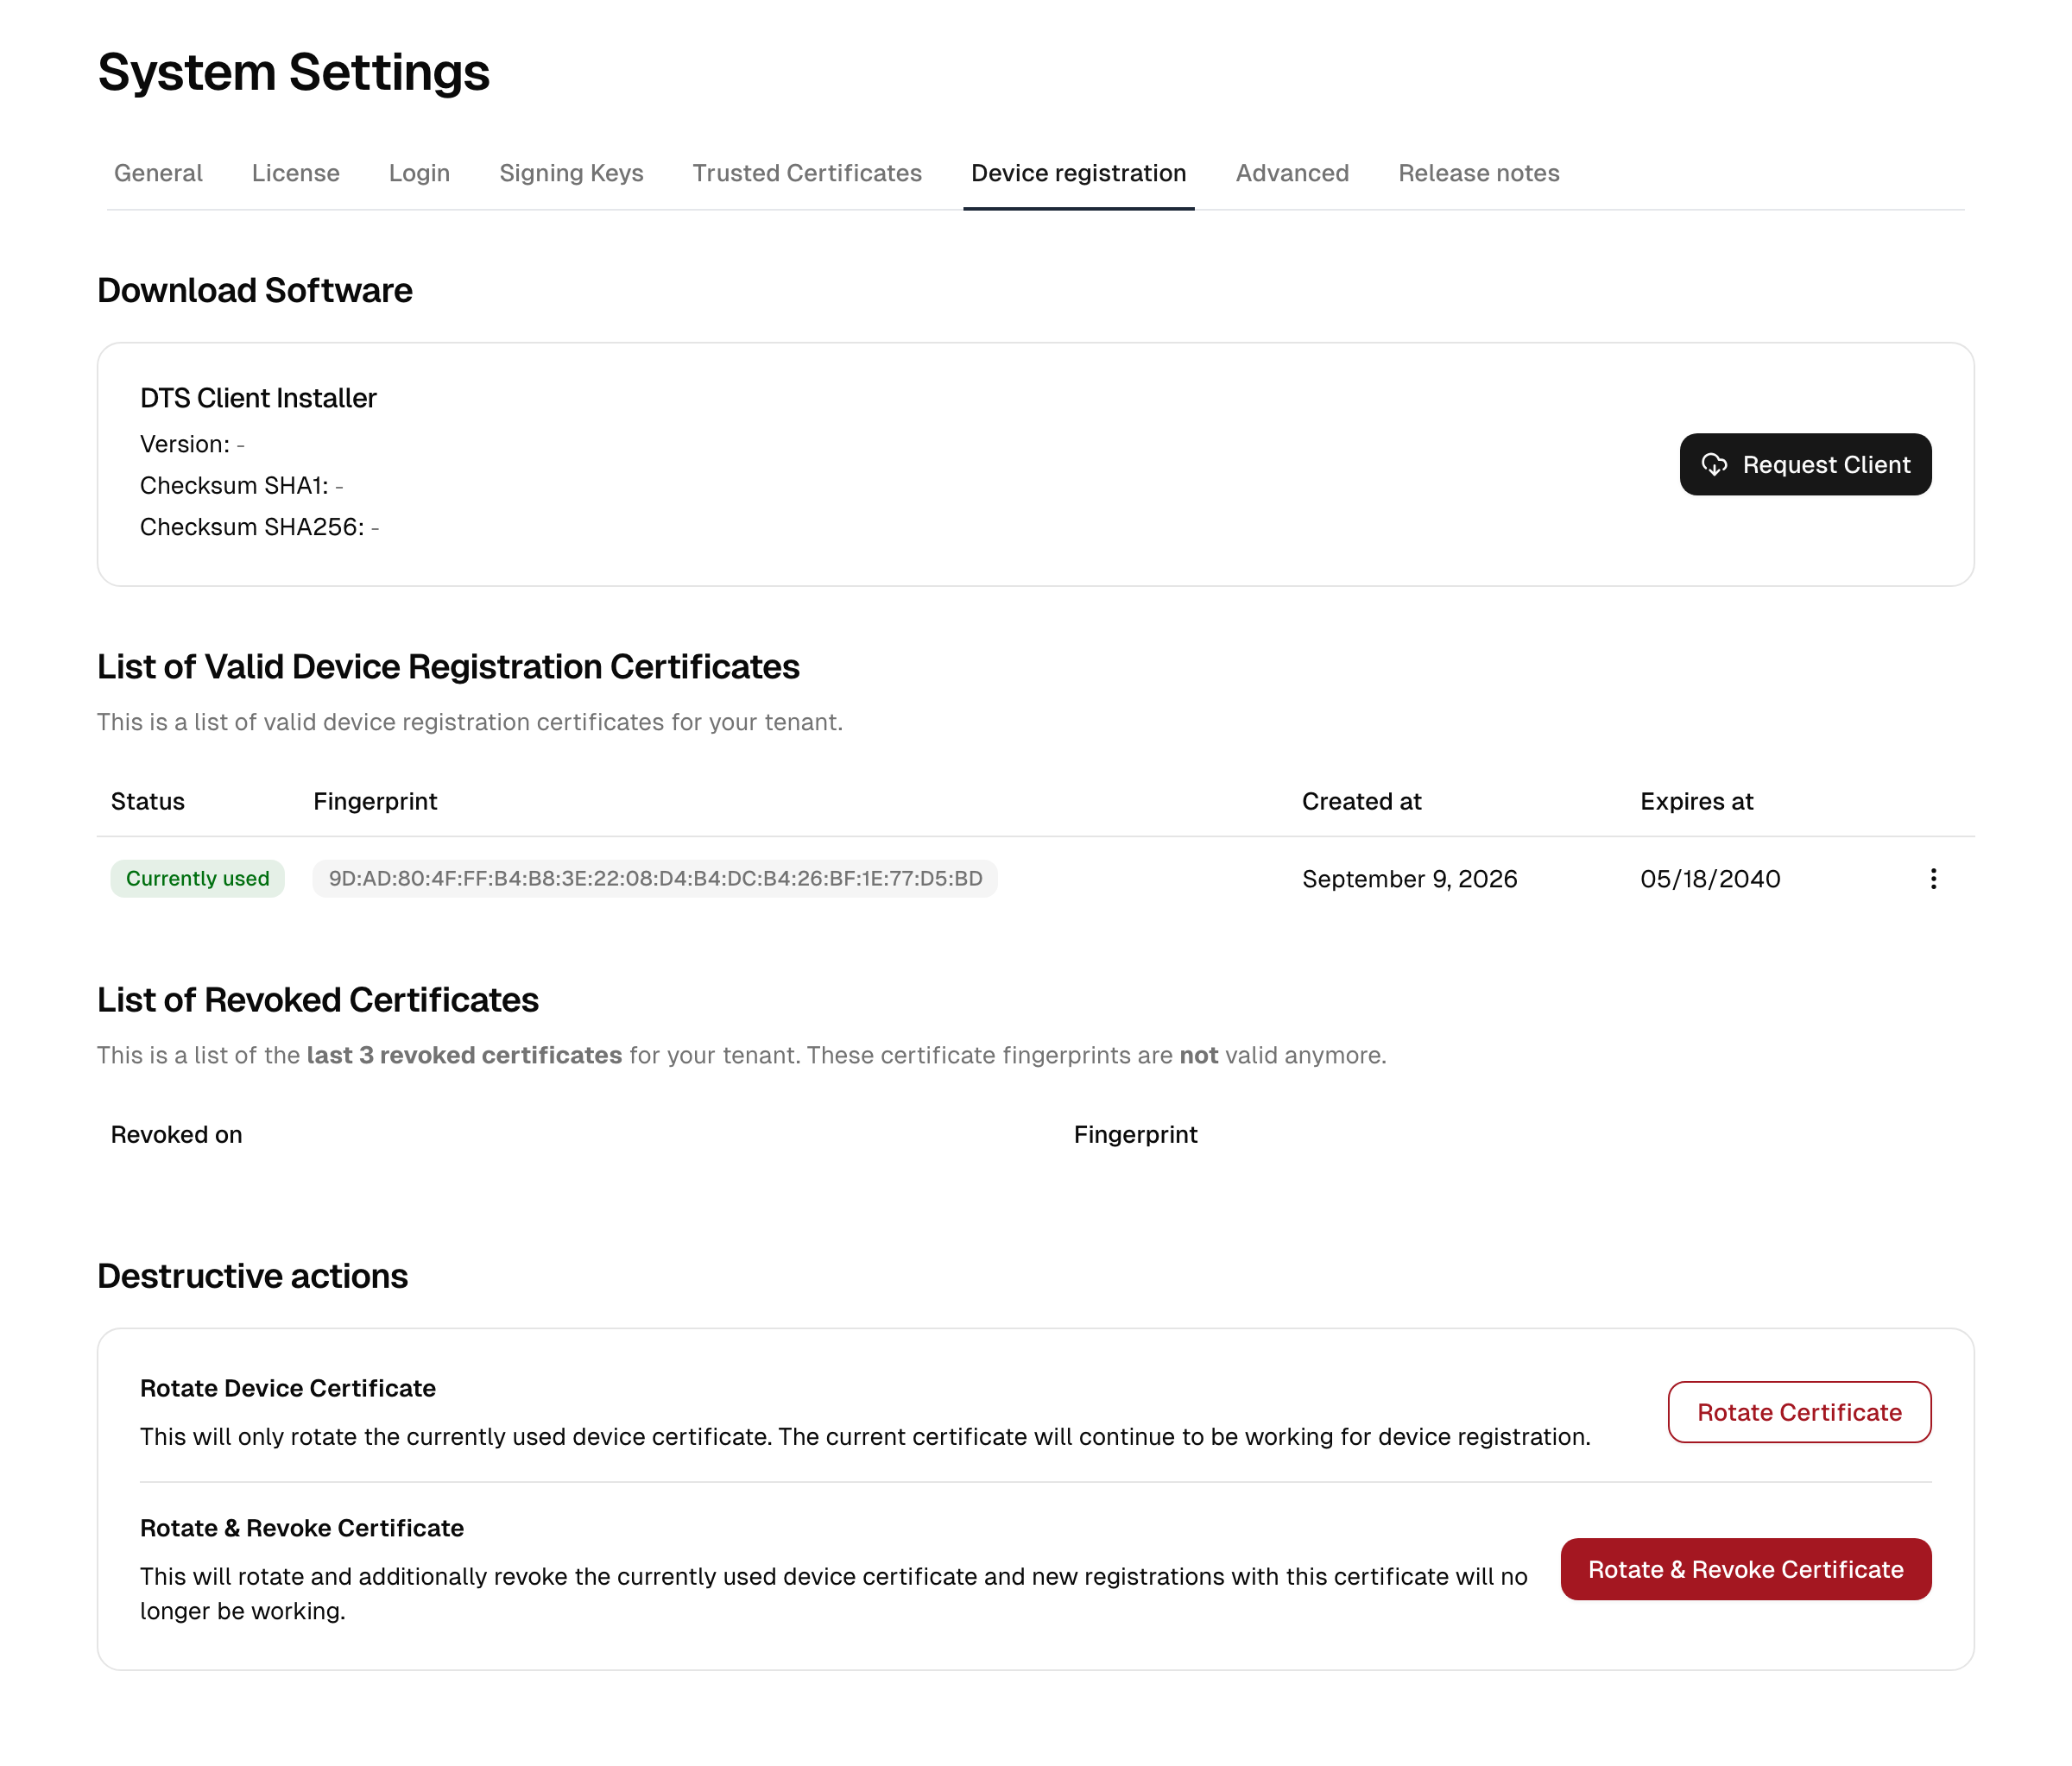
De client is de endpoint-agent die op elk endpoint draait. Deze registreert het apparaat, meldt de beveiligingshouding ervan en voert externe acties uit. De console biedt momenteel het Windows-pakket ervan aan.
- Open Apparaatinstellingen → Registratie.
- De kaart Client installer toont de beschikbare versie en de bijbehorende SHA-1-/SHA-256-controlesommen.
- Als er nog geen client is gebouwd, klikt u op Client aanvragen om er een voor uw instantie te bouwen. Wanneer een nieuwere versie beschikbaar is, biedt een banner Clientversie … aanvragen aan om de update te bouwen.
- Zodra een build gereed is, klikt u op Client downloaden om het installatieprogramma te downloaden en verspreidt u het vervolgens naar uw endpoints.
Controleer het gedownloade bestand aan de hand van de gepubliceerde controlesommen voordat u het uitrolt.
Nieuwe apparaten goedkeuren
Het registratiecertificaat zit in het clientinstallatieprogramma en staat dus op elk beheerd endpoint. Iedereen die het installatieprogramma in handen krijgt, kan daarom een registratie starten. De instelling Apparaatregistratie op het tabblad Registratie bepaalt wat zo'n registratie waard is.
| Modus | Gedrag |
|---|---|
| Goedkeuring vereist | Een nieuw geregistreerd apparaat wordt vermeld als Wacht op goedkeuring en blijft onbeheerd totdat u het goedkeurt. Aanbevolen. |
| Automatische registratie | Elk apparaat dat de registratie voltooit, wordt direct beheerd. Kies dit voor een grote uitrol waarbij het afzonderlijk goedkeuren van elk apparaat onpraktisch is. |
| Geen nieuwe apparaten | Registraties worden direct geweigerd. |
Nieuwe instanties starten met Goedkeuring vereist. Instanties die vanaf een eerdere versie zijn bijgewerkt, behouden automatische registratie, zodat een lopende uitrol niet wordt onderbroken; schakel over op goedkeuring zodra de uitrol is afgerond.
Let op: Geen nieuwe apparaten blokkeert ook apparaten die zich opnieuw moeten registreren na een herinstallatie met een image, een vervanging van hardware of een herinstallatie van de agent. Zo'n apparaat registreert zich altijd als nieuw apparaat, en is dus niet te onderscheiden van een onbekend apparaat. Een geweigerde poging is helemaal niet zichtbaar in de inventaris; deze verschijnt alleen in het auditlogboek als mislukte apparaatregistratie. Als een verwacht apparaat nooit verschijnt, controleer dan eerst de registratiemodus.
Een apparaat dat op goedkeuring wacht, meldt zijn inventaris, zodat u de hostnaam, het besturingssysteem en de actieve gebruiker kunt zien voordat u beslist. Totdat het is goedgekeurd:
- wordt het niet geëvalueerd door compliancebeleid voor apparaten en wordt het nooit conform,
- ontvangt het geen externe acties (isolatie, MFA-registratie, query's),
- kan het niet voldoen aan een apparaatgebaseerde regel in een verificatiebeleid,
- telt het niet mee voor uw gelicentieerde apparaatlimiet.
Om een apparaat goed te keuren, opent u Apparaatinventaris, filtert u op Wacht op goedkeuring, opent u het apparaat en kiest u Apparaat goedkeuren. Het apparaat telt daarna mee voor uw gelicentieerde apparaatlimiet, dus de goedkeuring mislukt als de limiet al is bereikt.
Om een apparaat af te wijzen, verwijdert u het. Houd er rekening mee dat verwijderen geen blijvende bescherming biedt: de client op dat endpoint registreert zich gewoon opnieuw en verschijnt weer als wachtend op goedkeuring. Verwijder de client van het endpoint om dit definitief te stoppen.
Standaard-MFA voor nieuwe apparaten
Standaard-MFA voor nieuwe apparaten op het tabblad Registratie stelt de MFA-modus voor de Windows-aanmelding in (zie MFA bij de Windows-aanmelding) die elk apparaat ontvangt wanneer het aan de vloot wordt toegevoegd: bij registratie onder Automatische registratie, of bij goedkeuring onder Goedkeuring vereist. De opdracht wordt in de wachtrij geplaatst en afgeleverd zodra het apparaat verbinding maakt, zodat het apparaat is geconfigureerd voordat de eerste gebruiker zich aanmeldt. De standaardwaarde is Uitgeschakeld, waarmee nieuwe apparaten blijven zoals ze zijn. Apparaten op andere platforms worden niet beïnvloed.
De standaardwaarde geldt alleen voor nieuwe apparaten, en alleen totdat een compliancebeleid voor apparaten met een blok voor de Windows-aanmelding het apparaat beheert. Om de modus voor de bestaande vloot in te stellen, publiceert u zo'n blok in een Windows-beleid dat aan alle apparaten of aan de door u gekozen apparaten is toegewezen; het wordt naar elk apparaat gepusht dat het beleid beheert en blijft behouden. Elke gepushte opdracht en de aflevering ervan verschijnen in het auditlogboek.
Registratiecertificaten
Apparaten die via de client zijn geregistreerd, vertrouwen het huidige apparaatregistratiecertificaat van uw instantie. Het tabblad Certificaten toont geldige certificaten met hun status, vingerafdruk en geldigheidsdata.
Een registratiecertificaat wordt uitgegeven met een geldigheid van één jaar. Kort voordat het verloopt, verschijnt een waarschuwing in het overzicht, op dit tabblad en in de apparaatinventaris. Wanneer het verloopt, kunnen nieuwe apparaten zich niet meer registreren. Al geregistreerde apparaten blijven werken, omdat ze zich met hun eigen inloggegevens verifiëren, dus niets anders signaleert het probleem. Roteer het certificaat en vraag tijdig een nieuw clientinstallatieprogramma aan.
Certificaten die door oudere versies van het platform zijn uitgegeven, hebben een veel langere geldigheid. Door zo'n certificaat te roteren, wordt het vervangen door een certificaat met een geldigheid van één jaar.
| Status | Rol |
|---|---|
| Huidig | Het certificaat dat nieuwe registraties gebruiken. |
| Vorige | Het vorige certificaat, bewaard zodat apparaten die ermee zijn geregistreerd herkend blijven totdat het wordt ingetrokken. |
Elk certificaat kunt u via het actiemenu als .pem-bestand downloaden, en een niet-huidig certificaat kunt u intrekken.
Certificaten roteren en intrekken
De sectie Destructieve acties onderaan het tabblad Certificaten biedt:
| Actie | Wat er gebeurt |
|---|---|
| Certificaat roteren | Geeft een nieuw huidig certificaat uit; het oude wordt het vorige. Daarna is een nieuwe clientbuild nodig. |
| Certificaat roteren & intrekken | Roteert en trekt het vorige certificaat direct in, zodat registraties die ervan afhankelijk zijn niet meer werken. |
| Certificaat intrekken | Trekt het vorige certificaat in. |
Een lijst met de meest recent ingetrokken certificaten wordt voor auditdoeleinden bewaard. Elke vermelding toont hoeveel apparaten zich met dat certificaat hebben geregistreerd; het aantal verwijst naar de apparaatlijst, gefilterd op precies die apparaten, zodat een ingetrokken installatieprogramma apparaat voor apparaat kan worden beoordeeld.
Let op: Het roteren van het apparaatcertificaat maakt de huidige clientbuild ongeldig, dus u moet een nieuwe client aanvragen en opnieuw verspreiden. Het intrekken van een certificaat waarop geregistreerde apparaten nog vertrouwen, verbreekt hun registratie. Roteer eerst en controleer of de apparaten zijn overgestapt voordat u intrekt.
Opties voor de hele vloot
Het tabblad Instellingen bevat de opties die voor elk apparaat gelden.
Standaardcompliancestatus
Een apparaat waarop geen compliancebeleid voor apparaten van toepassing is, heeft niets om aan te worden getoetst. Standaardcompliancestatus bepaalt wat het in de tussentijd telt. Conform is de standaard en houdt zulke apparaten bruikbaar; Niet-conform is de strengere lezing en blokkeert ze overal waar een verificatiebeleid een conform apparaat vereist. Wijzig dit pas wanneer uw beleid de vloot dekt, anders verliezen apparaten zonder beleid hun toegang.
Apparaatactiviteit
Het apparaatoverzicht toont een activiteitsgrafiek die is opgebouwd uit de heartbeats van de client (zie Apparaatinventaris). Status van schermvergrendeling tonen bepaalt of perioden met een vergrendelde consolesessie als eigen status verschijnen en apart worden weergegeven in de dagtotalen. Deze optie staat standaard uit: vergrendelde tijd telt dan als actieve tijd. Het vergrendelde aandeel wordt hoe dan ook vastgelegd, het wordt alleen niet getoond. De vergrendelingsstatus wordt alleen door de endpoint-agent gemeld.
De grafiek kan aanwezigheidspatronen onthullen. Controleer de wettelijke vereisten in uw organisatie (in Duitsland doorgaans medezeggenschap van de ondernemingsraad) voordat u het detail inschakelt; het overzicht bevat een juridische opmerking over het toegestane gebruik van de gegevens.
Uitzonderingen voor de Windows-aanmelding
Uitzonderingen voor de Windows-aanmelding somt lokale Windows-accountnamen op die zich op elk apparaat met de endpoint-agent alleen met het wachtwoord aanmelden, in elke MFA-modus, ook wanneer het platform onbereikbaar is. Dit is het noodpad voor apparaten waarvan de tweede factor door het platform wordt geverifieerd: houd hier ten minste één lokaal beheerdersaccount aan. Eén naam per regel, hoogstens 50. Een wijziging wordt direct naar elk apparaat met de endpoint-agent gepusht.
Gerelateerd
- Beheer geregistreerde endpoints in de Apparaatinventaris.
- Installeer, update en verwijder de agent zelf: Endpoint-agent.